Tik Tak Bilgi Tik Tak Bilgi
İlgili Makaleler
QR kod dolandırıcılığı, sahte ya da gerçeğinin üzerine yapıştırılmış bir karekodun sizi taklit bir siteye, zararlı bir uygulamaya veya sahte bir ödeme sayfasına yönlendirmesiyle yapılan bir siber dolandırıcılık türüdür. İngilizcede “QR” ve “phishing” kelimelerinden türetilen “quishing” adıyla da anılır; amaç çoğunlukla kart bilgilerinizi, hesap şifrelerinizi ya da doğrudan paranızı ele geçirmektir.
Karekodlar restoran menülerinden otopark ödemelerine, kargo bildirimlerinden kampanya afişlerine kadar her yerde. Sorun şu ki bir bağlantının adresini okuyabiliriz ama bir karekodu çıplak gözle okuyamayız; telefon kodu tarayıp sayfayı açana kadar nereye gittiğimizi bilmeyiz. Kasım indirimleri ve yılbaşı alışverişi döneminde kampanya bildirimleri arttığı için bu tür tuzaklarla karşılaşma ihtimali de yükselir.
İçindekiler
Sahte QR Kodlar Nasıl Çalışır?
Dolandırıcılar iki temel yol kullanır: fiziksel kodları değiştirmek ve dijital kodlar göndermek. ABD Federal Soruşturma Bürosu (FBI) 2022’de yayımladığı uyarıda, suçluların hem dijital hem de fiziksel QR kodlarla oynayarak meşru kodları zararlı olanlarla değiştirdiğini, taranan kodun kurbanı giriş ve finansal bilgilerini girmesi istenen sahte bir siteye götürdüğünü belirtiyor (FBI IC3 kamu duyurusu). Uyarı ABD kaynaklı olsa da yöntem dünyanın her yerinde aynıdır.
Fiziksel değişiklikte en yaygın yol, gerçek kodun üzerine aynı boyutta bir etiket yapıştırmaktır. Dijital yolda ise kod bir e-postaya ya da mesaja görsel olarak eklenir. Bunun dolandırıcı açısından bir avantajı var: e-posta filtreleri metindeki şüpheli bağlantıları yakalayabilir, ama bir görselin içindeki karekodu her zaman çözemez. Kod tarandığında açılan sayfa çoğunlukla bilinen bir bankanın, kargo firmasının ya da belediyenin sayfasına çok benzer.
Dolandırıcılar ne elde etmeye çalışır?
Hedef çoğunlukla üç şeyden biridir. Birincisi, sahte bir ödeme sayfasında kart numarası, son kullanma tarihi ve güvenlik kodunu almak. İkincisi, sahte bir giriş ekranında e-posta ya da banka şifresini toplamak. Üçüncüsü, telefona “uygulama” kılığında zararlı bir yazılım kurdurmak; bu yazılım daha sonra SMS ile gelen doğrulama kodlarını okuyabilir.
Sahte Karekodlar En Çok Nerede Karşınıza Çıkar?
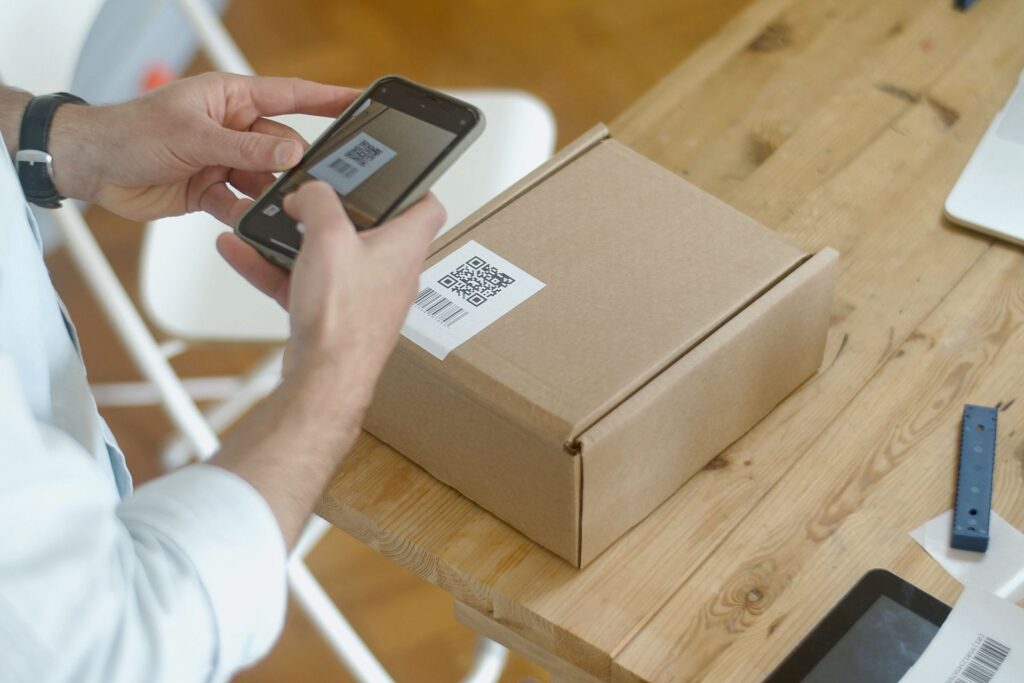
Bir karekodun riskli olup olmadığını anlamak için önce nerede durduğuna bakmak gerekir. Aşağıdaki yerler, değiştirilmiş ya da sahte kodların en sık görüldüğü ortamlardır:
- Otopark ödeme makineleri ve park yeri tabelaları.
- Elektrikli araç şarj istasyonları ve kiralık scooter gibi paylaşımlı araçlar.
- Restoran ve kafelerde masaya yapıştırılmış menü kodları.
- “Kargonuz teslim edilemedi” ya da “hesabınızda şüpheli işlem” diyen e-posta ve mesajlar.
- Sokaklara asılan kampanya, çekiliş ve indirim afişleri.
- Kapıya bırakılan ya da araç camına sıkıştırılan broşürler.
Ortak nokta, kodun kim tarafından konduğunu doğrulamanın zor olduğu yerler olmasıdır. Kamuya açık bir alanda herkes bir etiket yapıştırabilir; e-postayı da herkes istediği adla gönderebilir. Elektrikli araç kullanıyorsanız şarj istasyonlarındaki kodlara özellikle dikkat edin; şarj ödemesini mümkünse operatörün resmi uygulamasından yapmak daha güvenlidir. Hangi operatörlerin uygulamalarına önceden kaydolmanın işe yaradığını elektrikli araç şarjı rehberimizde anlattık.
Sahte QR Kodu Nasıl Anlarsınız?
Kesin bir yöntem yok ama birkaç işaret riski belirgin biçimde azaltır. Fiziksel bir kodu taramadan önce yüzeyine bakın: kodun etrafında kabarıklık, farklı renkte bir kenar ya da üstteki etiketin altından görünen ikinci bir kod varsa taramayın. FBI’ın uyarısı da kodun kurcalanmamış olduğundan, örneğin orijinalin üzerine etiket yapıştırılmadığından emin olunmasını öneriyor.
Dijital kodlarda ise bağlam belirleyicidir. Beklemediğiniz bir e-postada “ödemeyi tamamlamak için karekodu okutun” deniyorsa bu tek başına alarm işaretidir. Bankalar ve kargo şirketleri genellikle sizi kendi uygulamalarına yönlendirir; bir e-postadaki karekodu telefonla okutmanızı istemeleri olağan değildir. Aciliyet duygusu yaratan ifadeler (“24 saat içinde ödenmezse iade edilecek”) de dolandırıcılığın klasik kalıbıdır.
Kodu Okuttuktan Sonra Nelere Dikkat Etmeli?
Asıl güvenlik kontrolü, kodu taradıktan sonra ve sayfayı açmadan önce yapılır. Telefonun kamera uygulaması karekodu okuduğunda genellikle önce adresi gösterir; o adresi okumadan dokunmayın. Şu kontroller birkaç saniye sürer:
- Adresi harf harf okuyun. FBI’ın belirttiği gibi zararlı alan adları, gerçek adresin bir harfi değiştirilmiş ya da yer değiştirmiş hali olabilir.
- Kısaltılmış bağlantılara karşı temkinli olun; nereye gittiğini göremediğiniz adres risklidir.
- Açılan sayfa kart bilgisi ya da şifre istiyorsa durun ve ödemeyi kurumun bildiğiniz uygulamasından yapın.
- Karekodla uygulama indirmeyin; uygulamayı telefonunuzun resmi uygulama mağazasından arayıp kurun.
- Sayfa sizi bir uygulama yüklemeye ya da “güvenlik ayarlarını değiştirmeye” zorluyorsa sekmeyi kapatın.
Bu adımlar sahte siteleri tanıma becerisiyle birlikte çalışır. Taklit sitelerin genel işaretlerini online alışveriş dolandırıcılığı rehberimizde ayrıntılı anlattık; aynı ipuçları karekodla açılan sayfalar için de geçerlidir.
Hesaplarınızı Ek Katmanlarla Koruyun
Bir gün dikkatsiz bir anınızda sahte bir sayfaya şifre girebilirsiniz; bu yüzden tek savunma hattı dikkat olmamalı. İki adımlı doğrulama, çalınan şifrenin tek başına işe yaramamasını sağlar. Geçiş anahtarları ise daha da ileri gider: geçiş anahtarı yalnızca kayıtlı olduğu gerçek alan adında çalıştığı için sahte bir sayfada kullanılamaz. Ayrıntıları passkey ve parola rehberimizde bulabilirsiniz.
Telefonun işletim sistemini ve tarayıcısını güncel tutmak da önemlidir, çünkü güncellemeler bilinen güvenlik açıklarını kapatır. Bankanızın uygulamasında işlem bildirimlerini açık tutarsanız, kartınızla yapılan beklenmedik bir harcamayı dakikalar içinde fark edersiniz. Dolandırıcılar giderek daha ikna edici yöntemler kullanıyor; sahte ses ve videolarla yapılan girişimler için deepfake yazımıza da göz atabilirsiniz.
Kandırıldıysanız İlk Saatlerde Ne Yapmalı?
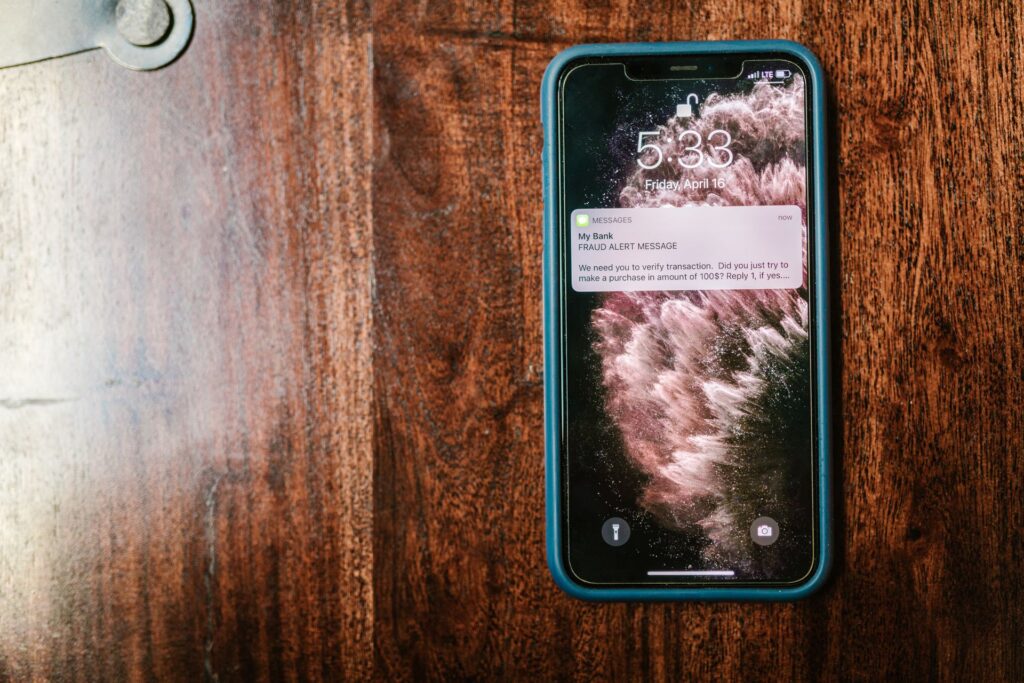
Hızlı davranmak zararı sınırlar. Kart bilgilerinizi sahte bir sayfaya girdiyseniz hemen bankanızın müşteri hizmetlerini arayıp kartı kullanıma kapatın ve itiraz sürecini başlatın. Bir hesabın şifresini girdiyseniz o şifreyi ve aynı şifreyi kullandığınız diğer hesapların şifrelerini değiştirin, oturumları kapatın.
Karekodla bir uygulama kurduysanız uygulamayı silin, telefonu internetten ayırıp güvenlik taraması yapın; şüpheniz sürüyorsa verilerinizi yedekleyip telefonu sıfırlamayı düşünün. Ekran görüntüleri, e-postalar ve dekontlar gibi delilleri saklayın ve kolluğa ya da Cumhuriyet Başsavcılığına başvurun. Fiziksel bir kodun değiştirildiğini fark ettiyseniz, kodun bulunduğu işletmeye ya da belediyeye haber vermek başkalarının da zarar görmesini önler.
Sık Sorulan Sorular
Bir QR kodu okutmak tek başına telefonu ele geçirir mi?
Genellikle hayır; risk çoğunlukla kodun açtığı sayfada bir şey yaptığınızda başlar. Kodu taramak yalnızca bir adresi okumaktır. Tehlike, o adresi açıp bilgi girdiğinizde, bir dosya indirdiğinizde ya da uygulama kurduğunuzda ortaya çıkar; güncel olmayan bir telefonda ise risk artabilir.
Ayrı bir QR okuyucu uygulaması kullanmalı mıyım?
Gerekmez; telefonun kendi kamera uygulaması çoğu durumda yeterlidir ve adresi açmadan önce gösterir. Mağazalardaki bazı üçüncü taraf okuyucu uygulamaları gereğinden fazla izin isteyebilir ya da reklam gösterebilir. Ek bir uygulama kuracaksanız izinlerini ve geliştiricisini kontrol edin.
Çoğu güvenlidir ama içinde ödeme ya da kişisel bilgi isteyen bir sayfa açılıyorsa dikkatli olun. Menü görüntülemek için bilgi girmeniz gerekmez. Kodun üzerinde etiket izi görürseniz garsondan basılı menü istemek en kolay çözümdür.
Karekodla para göndermek ya da almak güvenli mi?
Bankanızın kendi uygulaması içinden yapılan karekodlu işlemler, kod bilinen bir kaynaktan geliyorsa genellikle güvenlidir. Risk, uygulama dışında açılan bir web sayfasının sizden kart bilgisi istemesidir. Ödeme yapmadan önce alıcı adını ve tutarı uygulamanın onay ekranında mutlaka kontrol edin.
Yaşlı yakınlarımı bu konuda nasıl uyarabilirim?
Tek ve akılda kalıcı bir kural vermek en etkili yoldur: “Karekod sana para ya da şifre soruyorsa okutma, beni ara.” Telefonlarında banka ve kargo uygulamalarını kurup ödemeleri yalnızca buradan yapmalarını göstermek de işe yarar. Beklenmedik mesajlar geldiğinde bir yakına danışma alışkanlığı birçok dolandırıcılık türüne karşı koruma sağlar.